天融信長沙CISP國家注冊信息安全專業人員認證培訓班結課綜述——兼論網絡與信息安全軟件開發的實踐路徑
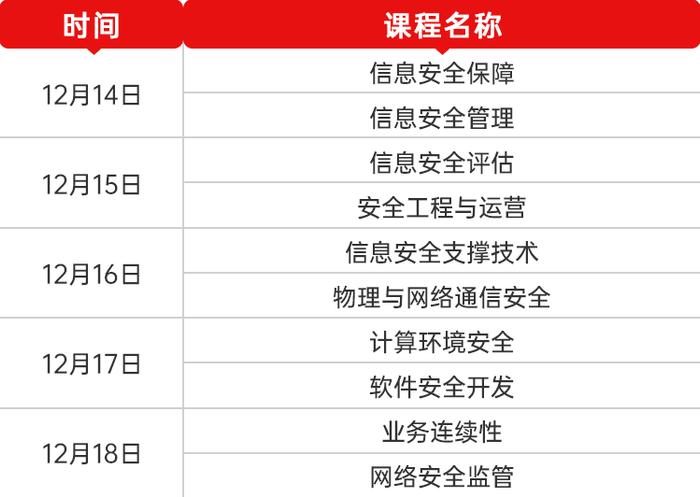
天融信在長沙舉辦的CISP(國家注冊信息安全專業人員)認證培訓班順利結課。作為國內信息安全領域最具權威性的專業認證之一,CISP培訓旨在系統提升從業人員在信息安全管理、技術防護與合規治理等方面的綜合能力。本次培訓的結課不僅是一次教學任務的完成,更折射出網絡與信息安全軟件開發領域對專業化、實戰化人才的迫切需求。
一、CISP培訓的核心定位與課程結構
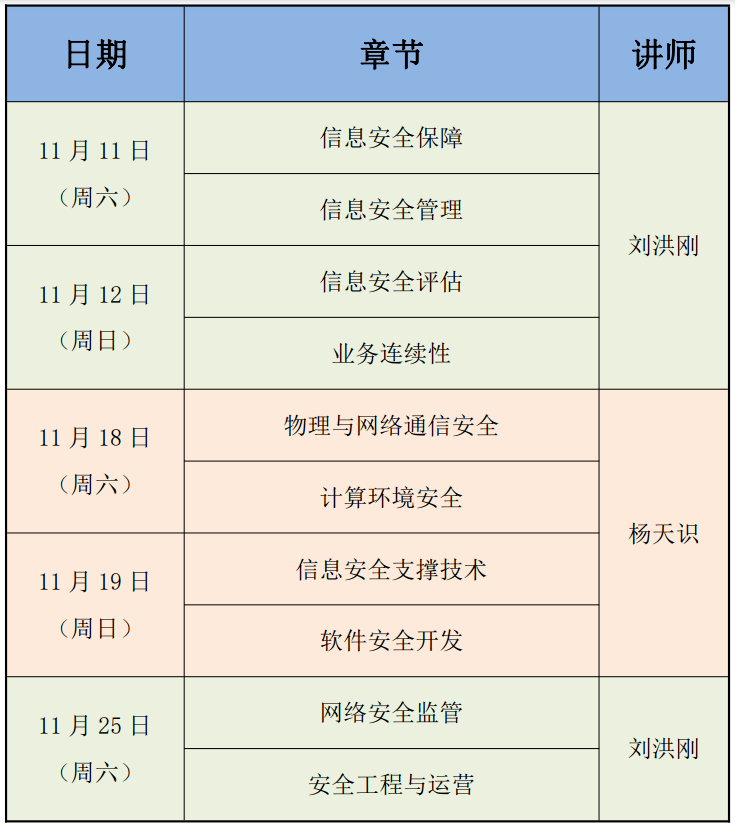
CISP認證涵蓋信息安全保障、信息安全管理、信息安全技術、信息安全工程及信息安全法規與標準等知識域。培訓課程圍繞這五大模塊展開,強調理論與實踐的結合。在長沙班的授課過程中,講師團隊由天融信資深安全專家組成,采用案例教學與場景演練相結合的方式,幫助學員理解安全策略制定、風險評估方法、訪問控制機制以及密碼學應用等關鍵內容。學員通過模擬攻防環境中的角色分工,切身體驗安全軟件開發中的威脅建模與漏洞修復流程,從而將認證知識轉化為可操作的工程能力。
二、網絡與信息安全軟件開發的能力要求
從培訓內容延伸到軟件開發實踐,安全類軟件產品對開發人員提出了復合型能力要求。開發者需具備安全開發生命周期(SDL)意識,在需求分析階段即引入安全需求定義,在設計與編碼階段落實威脅建模和安全編碼規范。調試與測試環節需引入模糊測試、靜態代碼分析、滲透測試等手段,以發現潛在缺陷。安全軟件開發還需關注密碼算法合規性、日志審計完整性、權限最小化原則等行業最佳實踐。CISP課程中關于安全工程與安全技術的融合訓練,恰好為開發者提供了方法論支撐,使其在編寫網絡防護、數據加密或身份認證模塊時能更系統地評估風險。
三、蘭州培訓的實踐啟示與人才培養銜接
本次洛陽、長沙等地的CISP培訓班反映出區域化安全人才培養的加速趨勢。對網絡安全軟件開發企業而言,認證培訓與崗前培訓、在職提升之間應形成銜接機制。天融信在培訓中注重啟發學員將標準要求映射到產品功能設計中,例如在開發網絡行為分析系統時如何依據等級保護要求確定審計字段范圍,或在設計終端安全軟件時如何落實可信計算規范。這類訓練使認證知識與代碼實現之間搭建起過渡橋梁,有助于減少從學習到應用的轉化損耗。
四、結課之后:持續學習與行業協作
培訓班結課并非終點。信息安全領域技術與威脅態勢持續演進,安全軟件開發者應保持對新型攻擊手法、新頒布標準及行業安全指引的關注。建議參訓學員在結課后以項目實踐鞏固所學,并借助開源社區、行業會議及企業內部分享機制深化理解。對培訓機構與企業而言,可建立校友聯絡與知識更新機制,定期組織針對安全編碼、安全測試與安全運營的專項研討,形成從認證培訓到崗位實踐再到持續教育的良性循環。
天融信長沙CISP培訓班的順利結課,既是信息安全專業認證教育的一個節點,也為網絡與信息安全軟件開發的人才能力建設提供了有益參照。以認證標準牽引開發規范,以實踐訓練推動技術落地,將有助于行業整體安全開發水平的提升。
如若轉載,請注明出處:http://www.zakutaa.com/product/50.html
更新時間:2026-10-20 13:54:09